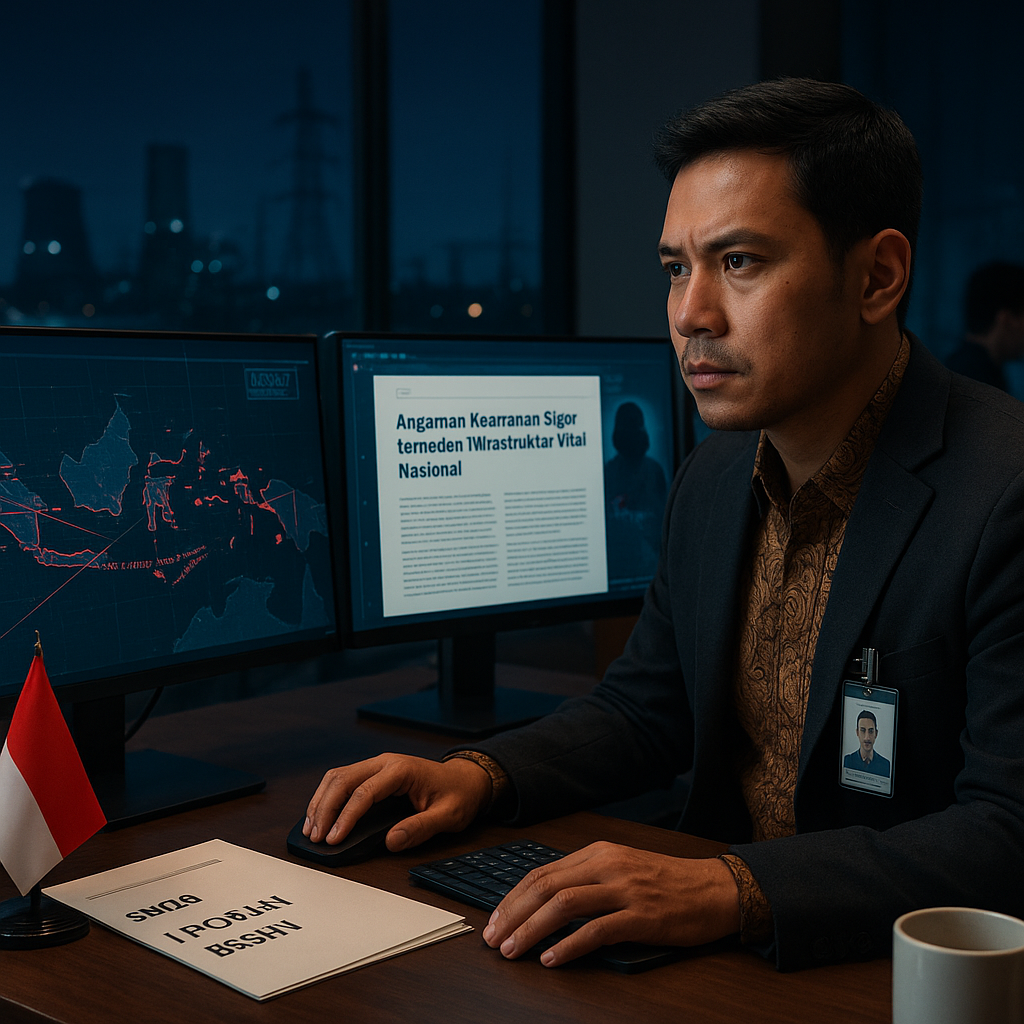
Badan Siber dan Sandi Negara (BSSN) dalam laporannya mengonfirmasi sebuah tren geopolitik yang mengkhawatirkan: peningkatan signifikan serangan siber terhadap infrastruktur vital nasional sepanjang tahun 2025. Sektor-sektor kritis seperti energi, keuangan, transportasi, dan kesehatan telah menjadi sasaran utama, menggeser perspektif ancaman ini dari sekadar insiden teknis terisolasi menuju manifestasi konflik geopolitik kontemporer. Dalam konteks ini, domain digital telah secara resmi ditetapkan sebagai medan pertempuran baru (new domain of warfare), di mana serangan terhadap aset vital merupakan inti dari hybrid warfare. Strategi ini bertujuan meruntuhkan ketahanan nasional dan melemahkan kedaulatan negara tanpa perlu eskalasi konflik konvensional yang terbuka, menjadikan keamanan siber sebagai isu strategis utama bagi Indonesia.
Lanskap Ancaman Siber: Aktor dan Motivasi Strategis
Kompleksitas ancaman yang dihadapi Indonesia tercermin dari identifikasi BSSN atas dua kategori aktor utama. Pertama, aktor yang didukung negara (state-sponsored) yang beroperasi dengan tujuan politis-strategis jangka panjang. Motifnya meliputi pengumpulan intelijen strategis, uji coba kemampuan ofensif, dan upaya destabilisasi politik dan ekonomi secara halus. Kedua, kelompok kriminal siber yang dimotivasi keuntungan finansial. Yang menjadi perhatian strategis adalah kemungkinan aktivitas kelompok ini disewa atau dimanfaatkan oleh kepentingan negara lain sebagai proxy, mengaburkan garis tanggung jawab dan mempersulit respons balasan. Teknik serangan yang digunakan—mulai dari ransomware yang dipolitisasi, serangan supply chain, hingga eksploitasi zero-day vulnerability—menunjukkan tingkat kecanggihan, pendanaan, dan kesabaran yang tinggi. Dualitas ancaman ini menggarisbawahi bahwa Indonesia tidak hanya berhadapan dengan kejahatan transnasional biasa, tetapi juga menjadi target dalam persaingan pengaruh kekuatan besar global yang menggunakan serangan siber sebagai alat proyeksi kekuasaan dan tekanan geopolitik yang relatif rendah risiko.
Implikasi Strategis: Ketahanan Nasional dalam Era Hybrid Warfare
Signifikansi serangan terhadap infrastruktur vital terletak pada potensi efek domino yang bersifat katalitik. Gangguan terhadap jaringan listrik atau sistem kontrol migas dapat melumpuhkan aktivitas ekonomi secara nasional dalam hitungan jam. Serangan terhadap sistem perbankan dan keuangan berpotensi menggerus kepercayaan publik terhadap stabilitas moneter, sementara sabotase terhadap sistem transportasi udara atau darat dan layanan kesehatan dapat memicu kepanikan sosial dan krisis kemanusiaan. Dalam kerangka keamanan nasional, kondisi ini menciptakan single point of failure yang rentan dieksploitasi oleh aktor antagonis untuk mencapai tujuan strategis tanpa deklarasi perang. Oleh karena itu, ketahanan cyber tidak lagi dapat dipandang sebagai domain teknis semata, melainkan telah menjadi pilar fundamental kedaulatan dan keamanan nasional di era digital. Integritas infrastruktur vital adalah prasyarat bagi kelangsungan fungsi negara dan ketahanan sosial-ekonomi bangsa.
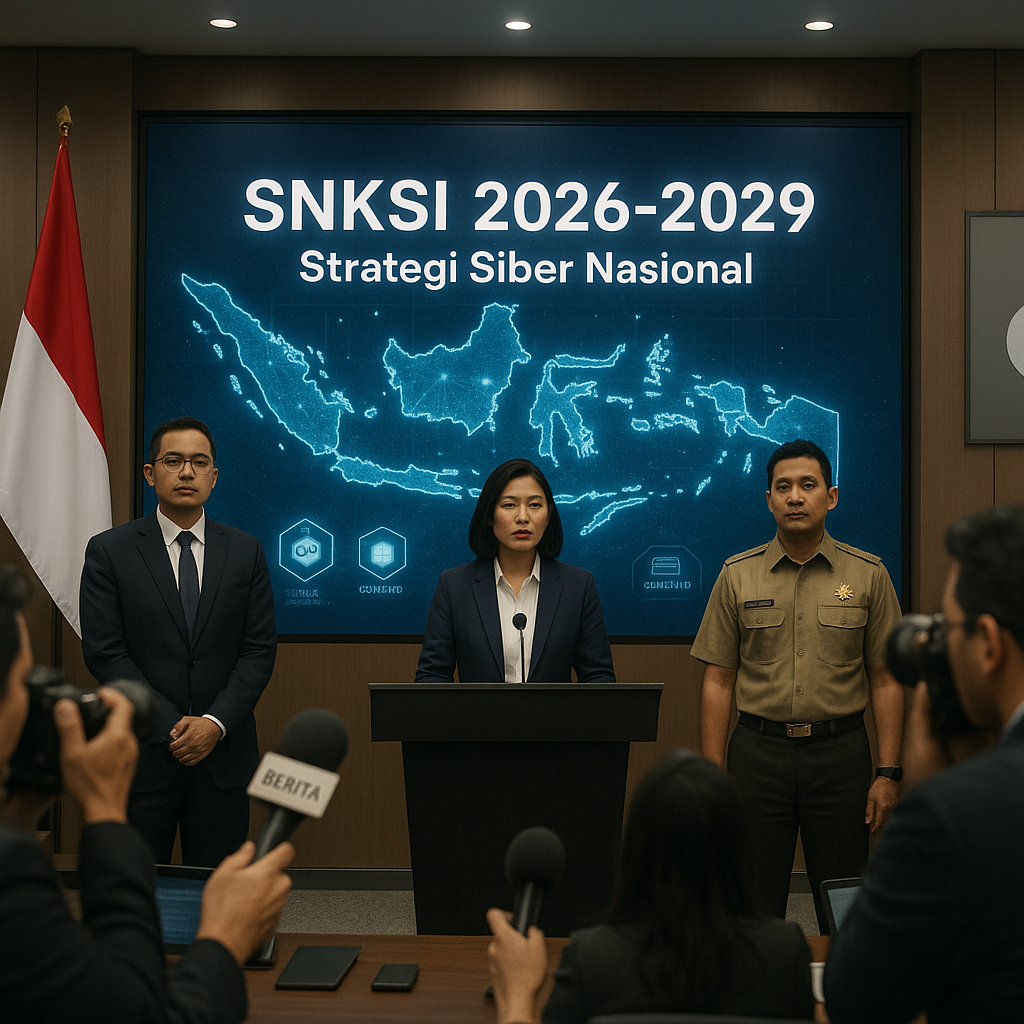
Implikasi kebijakan dari temuan BSSN bersifat mendesak dan multidimensi. Strategi keamanan siber nasional memerlukan percepatan implementasi dengan pendekatan holistik yang melibatkan seluruh pemangku kepentingan, mulai dari pemerintah, operator infrastruktur kritis, hingga sektor swasta. Prioritas operasional utama mencakup hardening infrastruktur melalui penerapan standar keamanan yang ketat, audit berkala yang independen, dan penerapan prinsip security-by-design. Di sisi kapasitas, penguatan CSIRT Nasional dan CSIRT sektoral untuk deteksi dini, analisis forensik, dan respons insiden yang tangguh adalah sebuah keniscayaan. Pada tataran diplomasi dan tata kelola global, Indonesia perlu aktif membangun aliansi dan kerangka kerja sama keamanan siber bilateral dan multilateral. Kerja sama ini harus difokuskan pada pembagian intelijen ancaman, pembentukan norma perilaku negara di ruang siber, serta kapasitas untuk atribusi dan deterensi kolektif terhadap aktor state-sponsored.
Ke depan, Indonesia menghadapi tantangan untuk secara konsisten mengalokasikan sumber daya dan memprioritaskan ketahanan siber dalam agenda pembangunan nasional. Risiko utama adalah keterlambatan dalam meningkatkan ketahanan, yang akan memperlebar kerentanan dan meningkatkan daya tarik Indonesia sebagai target empuk bagi aktor ancaman. Namun, terdapat peluang strategis jika Indonesia mampu mentransformasi tantangan ini menjadi momentum. Peluang tersebut termasuk mendorong kemandirian teknologi keamanan siber, mengembangkan ekosistem talenta digital yang andal, dan memposisikan diri sebagai pemain kunci dalam membentuk tata kelola keamanan siber di kawasan Indo-Pasifik. Refleksi akhir yang penting adalah bahwa pertahanan terhadap ancaman siber tidak lagi bersifat opsional atau reaktif; ia merupakan investasi strategis untuk menjaga kedaulatan, stabilitas, dan daya saing bangsa di panggung geopolitik abad ke-21 yang semakin kompetitif dan sarat dengan persaingan melalui domain digital.