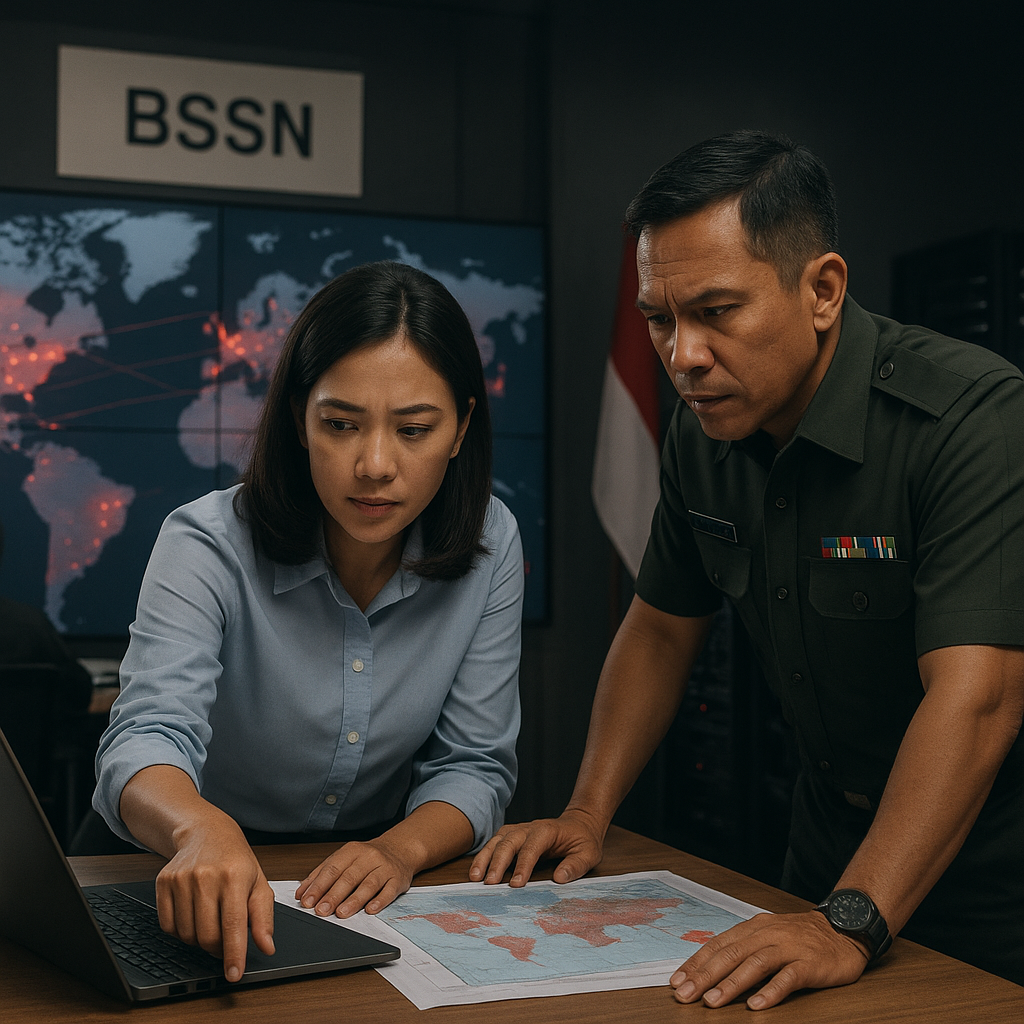
Laporan Badan Siber dan Sandi Negara (BSSN) yang mengungkap peningkatan drastis serangan siber terhadap sektor energi, keuangan, dan pemerintahan menandai pergeseran lanskap ancaman keamanan nasional Indonesia yang fundamental. Serangan yang didominasi oleh ransomware dan Advanced Persistent Threat (APT) yang diduga bersponsor negara mengkonfirmasi bahwa infrastruktur vital telah beralih dari target potensial menjadi medan operasional aktual. Insiden konkret seperti gangguan sistem data kementerian dan upaya infiltrasi terhadap sistem SCADA di pembangkit listrik bukan lagi sekadar ancaman hipotetis, melainkan bukti empiris bahwa kedaulatan energi dan stabilitas ekonomi nasional berada dalam garis bidik aktor berkapabilitas tinggi. Konteks ini secara tegas menggeser keamanan siber dari domain teknis menuju fondasi strategis pertahanan negara, di mana setiap gangguan memiliki implikasi langsung pada ketahanan nasional.
Serangan Siber sebagai Instrumen Perang Hibrida dalam Arena Geopolitik
Dari perspektif analisis strategis, pola attack yang diidentifikasi BSSN merefleksikan modus operandi perang hibrida. Ruang non-kinetik ini memungkinkan aktor negara atau proxy-nya untuk merongrong fondasi ekonomi, sosial, dan pemerintahan suatu bangsa tanpa memicu eskalasi konflik militer terbuka. Ancaman terhadap infrastruktur energi, misalnya, dapat dimanfaatkan untuk memanipulasi harga, mengganggu rantai pasok, atau mempengaruhi kebijakan luar negeri. Sebagai kekuatan ekonomi dan politik terbesar di ASEAN dengan posisi geostrategis yang krusial, Indonesia merupakan sasaran yang menarik bagi operasi pengumpulan intelijen strategis dan uji coba kapabilitas siber oleh pihak lawan. Kapasitas untuk mencegah dan merespons serangan siber, oleh karena itu, telah menjadi indikator krusial kedaulatan dan ketahanan nasional di abad ke-21.
Tantangan Integrasi: Evaluasi Kesiapan dan Fragmentasi Ekosistem Siber Nasional
Di balik temuan ancaman, laporan BSSN juga menyoroti tantangan struktural yang lebih mendalam: fragmentasi ekosistem pertahanan siber nasional. Meskipun payung hukum seperti Undang-Undang Informasi dan Transaksi Elektronik serta peran koordinator BSSN telah ada, pada tataran operasional masih terdapat tumpang tindih dan kurangnya integrasi yang mulus antara otoritas siber sipil (BSSN), komando militer (Pusat Siber TNI), dan operator swasta pengelola aset kritis. Kesenjangan dalam kerja sama teknis dan mekanisme berbagi informasi ancaman (threat intelligence sharing) secara real-time menciptakan celah sistemik yang rentan dieksploitasi. Dalam skenario serangan besar-besaran yang menargetkan banyak sektor vital secara simultan, koordinasi yang lamban dan terfragmentasi akan memperparah dampak krisis secara eksponensial, menguji ketahanan nasional pada titik terlemahnya.
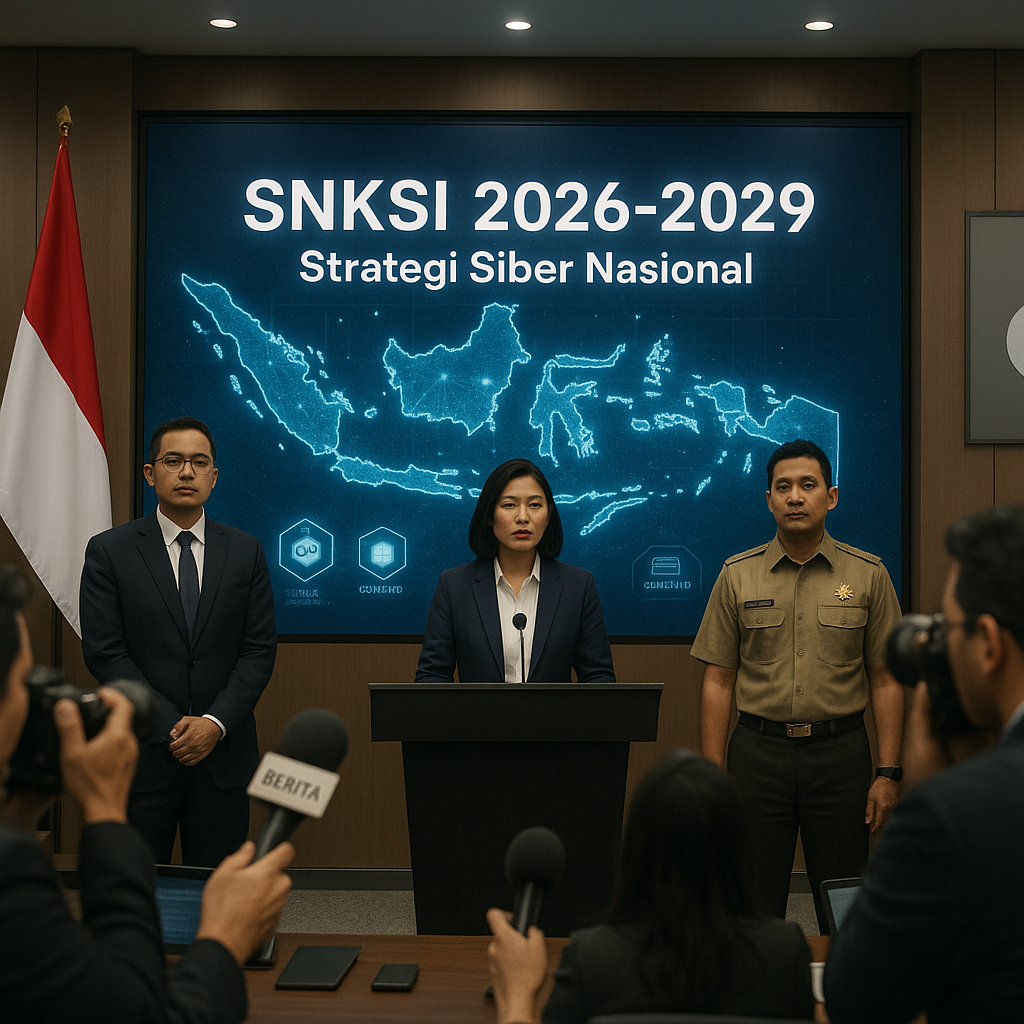
Implikasi kebijakan dari analisis ini sangat jelas: diperlukan redefinisi dan penegasan peta komando dan kendali siber nasional yang lebih terintegrasi dan responsif. Membangun trust framework yang memungkinkan aliran data ancaman mengalir bebas lintas sektor—tanpa terhambat birokrasi atau persaingan institusional—adalah kebutuhan mendesak. Strategi ke depan harus bergeser dari pendekatan reaktif dan sektoral menuju pembangunan cyber resilience nasional yang holistik. Ini mencakup penguatan kapasitas deteksi dini, respons insiden terkoordinasi, serta peningkatan kesiapan sumber daya manusia dan teknologi di semua lini, khususnya di sektor-sektor yang dikategorikan sebagai infrastruktur vital. Kolaborasi sipil-militer yang sinergis, didukung oleh regulasi yang jelas, bukan lagi sebuah pilihan melainkan sebuah imperatif strategis untuk memastikan kedaulatan siber Indonesia di tengah dinamika geopolitik yang semakin kompleks.