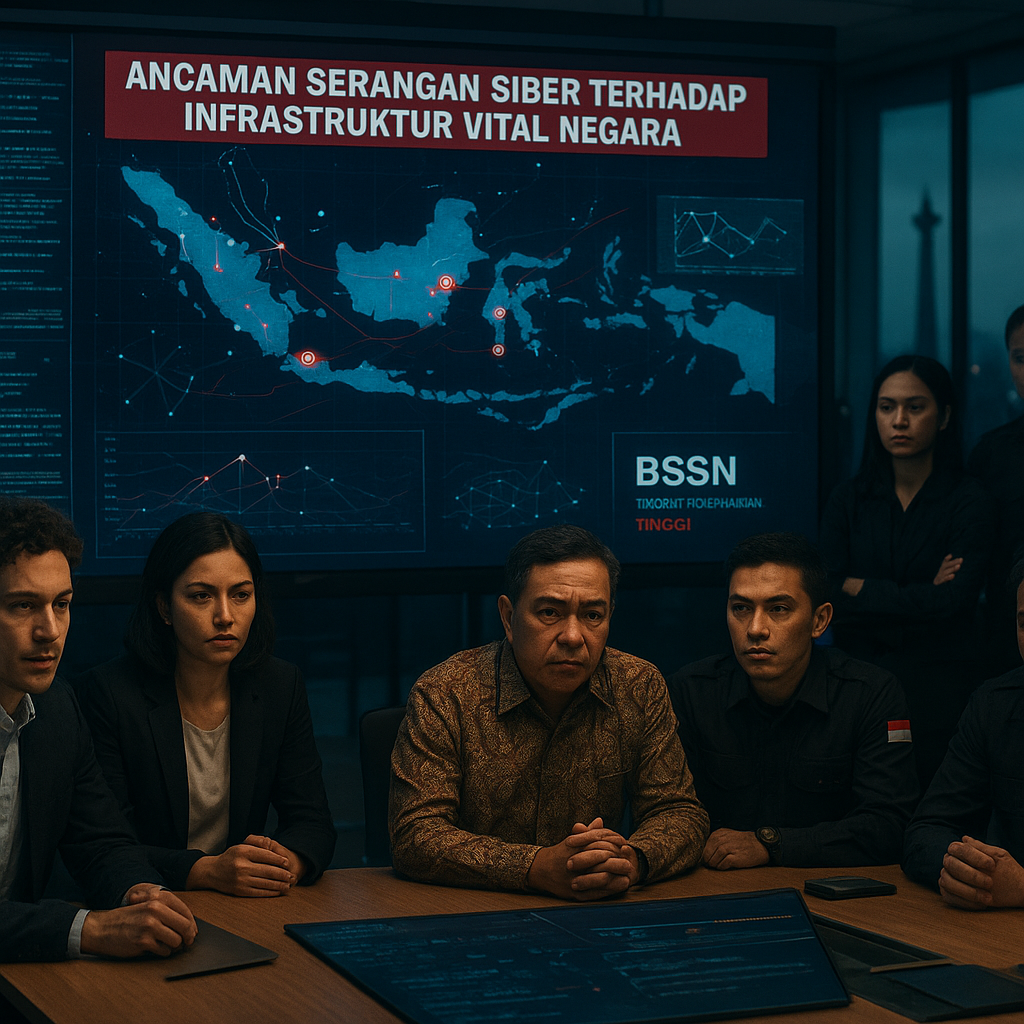
Laporan analisis keamanan siber tahun 2026 mencatat lonjakan signifikan dalam frekuensi dan kompleksitas serangan yang menargetkan infrastruktur vital Indonesia—mulai dari jaringan listrik, sistem perbankan, layanan kesehatan, hingga operator telekomunikasi. Modus operandi berkembang dari ransomware yang semula bermotif finansial menjadi serangan yang digerakkan oleh kepentingan geopolitik, bertujuan mengganggu layanan publik, mencuri data strategis, atau merusak kepercayaan terhadap institusi pemerintah. Fenomena ini menegaskan bahwa domain siber telah berevolusi menjadi medan pertempuran baru yang memerlukan respons strategis dan terintegrasi.
Signifikansi Strategis Domain Siber sebagai Garis Depan Pertahanan Nasional
Peningkatan serangan siber terhadap infrastruktur vital harus dibaca dalam konteks geopolitik yang lebih luas. Serangan yang dimotivasi secara politik tidak lagi sekadar uji coba (probing), melainkan merupakan bagian dari strategi perang asimetris yang dapat melumpuhkan fungsi negara tanpa perlu pengerahan kekuatan militer konvensional. Bagi Indonesia, sebagai negara kepulauan dengan kompleksitas geografis dan ketergantungan tinggi pada sistem digital, celah di sektor perbankan, energi, atau telekomunikasi menjadi titik rawan eksploitasi oleh aktor negara maupun non-negara. Badan Siber dan Sandi Negara (BSSN) mencatat bahwa banyak infrastruktur vital masih beroperasi dengan sistem warisan (legacy system) yang rentan, diperparah oleh kurangnya tenaga ahli siber dan koordinasi antar-institusi yang belum optimal. Kondisi ini menjadikan keamanan siber bukan lagi masalah teknis IT semata, melainkan komponen fundamental dari ketahanan nasional.
Tantangan Kesiapan dan Langkah Mitigasi yang Mendesak
Data dari BSSN menunjukkan bahwa insiden probing terhadap sistem kritis bersifat sistematis dan terus-menerus, mengindikasikan adanya pemetaan kerentanan oleh pihak lawan. Implikasi kebijakan yang mengemuka adalah perlunya percepatan adopsi kerangka keamanan siber nasional yang komprehensif, mencakup seluruh sektor infrastruktur vital. Langkah konkret yang mendesak meliputi: alokasi anggaran khusus untuk hardening infrastruktur vital, pelatihan massal talenta siber melalui kerja sama dengan lembaga pendidikan dan industri, serta pembentukan prosedur respons insiden terpadu yang melibatkan militer (BSSN TNI), Kepolisian, dan sektor swasta. Tanpa instrumentasi ini, setiap celah keamanan berpotensi menjadi pintu masuk bagi serangan yang melumpuhkan layanan publik dan menggerus legitimasi negara. Keberhasilan mitigasi sangat bergantung pada komitmen lintas lembaga untuk menyatukan sumber daya dan kapasitas deteksi dini.
Lebih jauh, kegagalan membangun ketahanan siber dapat berakibat fatal dalam skenario krisis atau konflik terbuka. Di era perang hibrida, serangan siber sering digunakan sebagai pembuka atau pelengkap operasi militer konvensional. Oleh karena itu, strategi pertahanan digital Indonesia harus dirancang tidak hanya untuk merespons insiden, tetapi juga untuk membangun daya cegah (deterrence) melalui peningkatan postur keamanan siber yang ofensif-defensif. BSSN perlu diperkuat kewenangannya, sementara regulasi seperti UU Keamanan Siber harus mampu mengakomodasi dinamika ancaman terkini. Peluang ke depan terletak pada pengembangan ekosistem keamanan siber nasional yang mandiri, termasuk riset dan produksi perangkat lunak dalam negeri, serta diplomasi siber untuk membangun norma global yang melindungi infrastruktur kritis negara berkembang.
Kesimpulannya, lonjakan serangan siber yang dimotivasi geopolitik menuntut perubahan paradigma: keamanan siber harus ditempatkan sebagai prioritas strategis setara dengan pertahanan militer konvensional. Keputusan kebijakan yang tepat dalam waktu dekat akan menentukan apakah Indonesia mampu melindungi kedaulatan digitalnya atau justru menjadi korban dari medan perang era baru yang tak kasat mata.