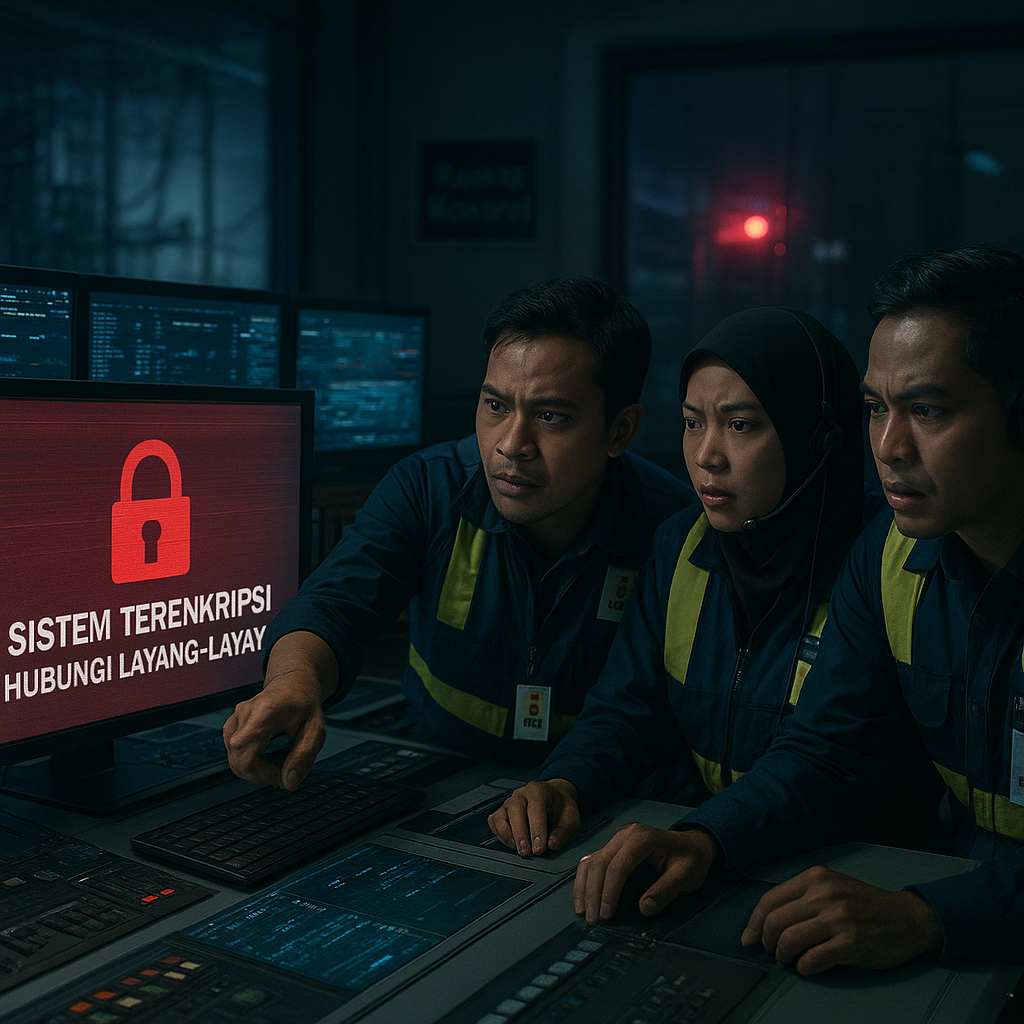
Serangan ransomware yang menargetkan PT Perusahaan Listrik Negara (PLN) pada Juni 2026, seperti yang dikonfirmasi oleh Badan Siber dan Sandi Negara (BSSN), telah mengakibatkan pemadaman listrik di lima provinsi dan melumpuhkan sistem kontrol perusahaan energi milik negara tersebut. Kelompok peretas yang mengaku bernama 'Layang-Layang', yang diduga berasal dari luar negeri, berhasil mengeksploitasi kerentanan pada infrastruktur vital nasional, menandai eskalasi signifikan dalam ancaman siber terhadap sektor energi Indonesia. Peristiwa ini tidak hanya mengungkap kelemahan teknis dalam sistem keamanan siber BUMN, tetapi juga menimbulkan pertanyaan strategis mengenai ketahanan nasional terhadap serangan yang dapat mengganggu pasokan energi dan stabilitas ekonomi.
Implikasi Strategis bagi Keamanan Nasional Indonesia
Serangan ransomware ini memiliki dimensi geopolitik yang jelas, mengingat sektor energi merupakan pilar utama kedaulatan dan keamanan nasional. Dengan melumpuhkan sistem kontrol PLN, kelompok 'Layang-Layang' secara langsung mengancam kelangsungan operasional infrastruktur kritis yang menjadi tulang punggung aktivitas ekonomi dan sosial. Pemadaman di lima provinsi, meskipun bersifat sementara, menunjukkan bahwa keamanan siber BUMN masih menjadi titik lemah yang dapat dieksploitasi oleh aktor negara maupun non-negara. Dalam konteks ini, ransomware tidak hanya menjadi alat pemerasan finansial, melainkan juga instrumen untuk menguji ketahanan sistem pertahanan siber Indonesia. Signifikansi strategis dari insiden ini terletak pada keterkaitannya dengan keamanan nasional: gangguan terhadap pasokan energi dapat memicu efek domino pada sektor transportasi, telekomunikasi, dan logistik, yang pada akhirnya melemahkan stabilitas nasional.
Peluang dan Tantangan dalam Kebijakan Keamanan Siber
Respons pemerintah terhadap serangan ini harus segera diterjemahkan ke dalam kebijakan yang lebih konkret. Salah satu implikasi kebijakan yang paling mendesak adalah percepatan penerapan regulasi keamanan siber wajib bagi seluruh BUMN, khususnya di sektor energi. Regulasi ini harus mencakup standar minimum perlindungan data, deteksi ancaman, serta prosedur tanggap darurat yang terstandardisasi. Selain itu, kerja sama regional melalui ASEAN Cyber Capacity Building menjadi prioritas untuk memperkuat pertukaran informasi intelijen siber dan pengembangan kapasitas teknis. Namun, tantangan yang dihadapi tidak hanya bersifat teknis. Potensi risiko ke depan adalah munculnya serangan hibrida yang menggabungkan ransomware dengan operasi informasi—seperti disinformasi mengenai penyebab pemadaman—untuk memperburuk krisis dan menggerus kepercayaan publik terhadap pemerintah. Oleh karena itu, kebijakan keamanan siber perlu diintegrasikan dengan strategi komunikasi krisis dan keamanan nasional secara holistik.
Menghadapi ancaman ini, Indonesia perlu mengadopsi pendekatan proaktif yang melibatkan tidak hanya penguatan teknis, tetapi juga diplomasi siber untuk mengidentifikasi dan menekan aktor di balik serangan. Kelompok 'Layang-Layang' yang diduga berasal dari luar negeri menuntut adanya mekanisme atribusi yang jelas dan kerja sama lintas batas, termasuk melalui forum ASEAN dan kemitraan bilateral dengan negara mitra. Pada saat yang sama, investasi dalam riset dan pengembangan teknologi deteksi dini, serta pelatihan sumber daya manusia di bidang siber, menjadi langkah fundamental untuk meminimalkan celah yang dapat dieksploitasi. Ke Depan, risiko serangan hibrida yang menggabungkan ransomware dengan operasi informasi harus diantisipasi melalui simulasi latihan bersama antara BSSN, TNI, dan sektor swasta, guna memastikan kesiapan menghadapi skenario gangguan multi-dimensi. Dengan demikian, insiden ini menjadi momentum untuk mereformasi arsitektur keamanan siber nasional agar lebih adaptif, terintegrasi, dan berorientasi pada ketahanan jangka panjang.