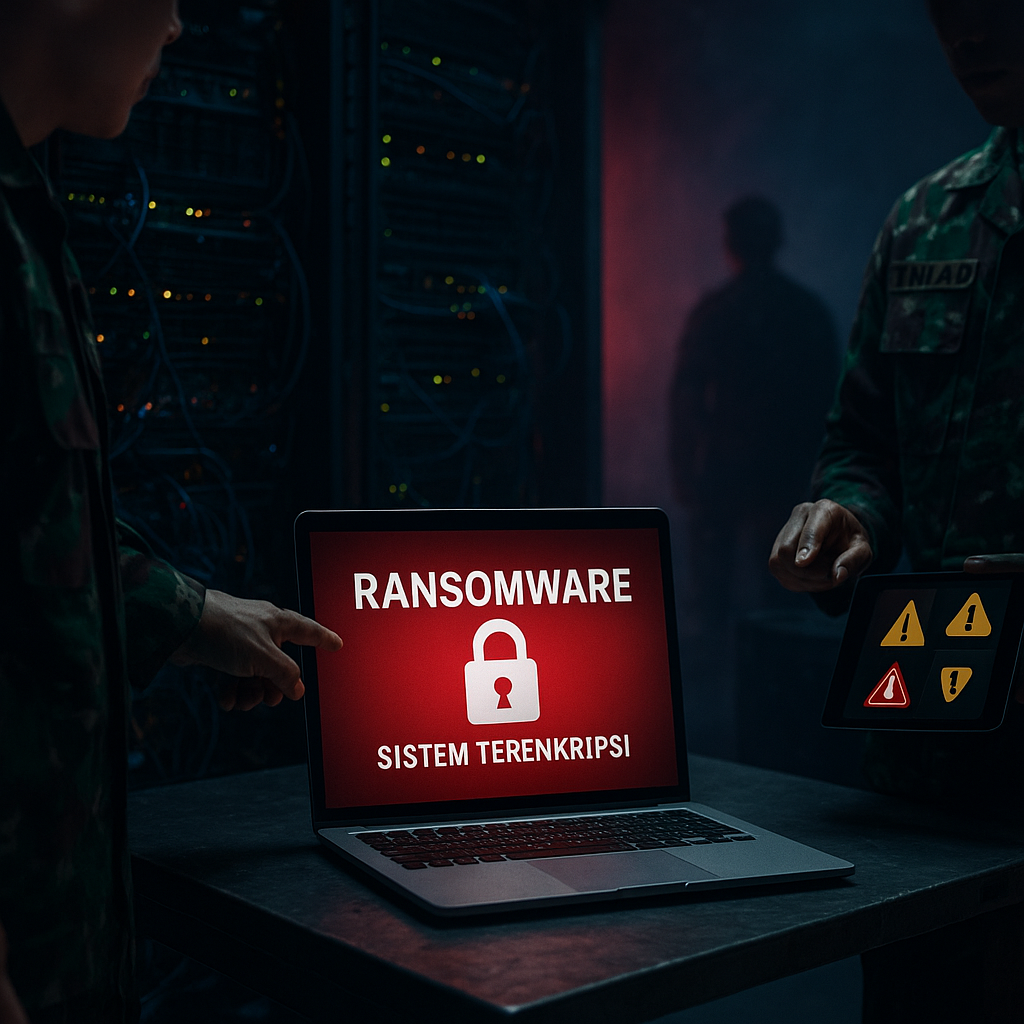
Pada Juli 2026, Badan Siber dan Sandi Negara (BSSN) mengonfirmasi serangan ransomware yang menargetkan server aplikasi logistik TNI Angkatan Darat. Insiden ini mengakibatkan enkripsi data personel dan logistik selama tiga hari sebelum pulih berkat kerja sama TNI dan BSSN. Meskipun tidak terjadi kebocoran data sensitif, peristiwa ini menjadi alarm strategis bagi keamanan nasional Indonesia, khususnya dalam menghadapi ancaman siber yang semakin terorganisir dan diduga berasal dari aktor negara asing. Serangan tersebut menyoroti kerentanan infrastruktur pertahanan di lapisan non-tempur yang krusial bagi rantai komando dan logistik militer.
Signifikansi Geopolitik dan Strategis
Serangan ransomware terhadap infrastruktur pertahanan memiliki dimensi geopolitik yang signifikan. Dugaan keterlibatan kelompok siber yang terkait dengan aktor negara asing menunjukkan bahwa domain siber kini menjadi medan pertempuran baru dalam spektrum perang hibrida (hybrid warfare). Dalam konteks Indonesia, ancaman ini tidak hanya membahayakan data administratif, tetapi juga berpotensi mengganggu rantai komando dan logistik militer. Hal ini menggarisbawahi kerentanan sistem pertahanan nasional terhadap serangan yang menargetkan lapisan non-tempur namun krusial. Bagi kawasan Indo-Pasifik, insiden ini menegaskan perlunya penguatan kerja sama keamanan nasional di bidang siber antarnegara, mengingat ancaman serupa dapat mengganggu stabilitas regional jika tidak diantisipasi secara kolektif.
Implikasi terhadap Kebijakan Pertahanan dan Peluang ke Depan
Dari perspektif kebijakan, serangan Juli 2026 mendorong percepatan pembentukan Cyber Defense Command yang lebih kohesif di lingkungan TNI. Keberhasilan pemulihan sistem oleh BSSN menunjukkan kapasitas teknis yang ada, namun juga mengekspos perlunya integrasi vertikal dan horizontal dalam arsitektur siber pertahanan. Ke depan, risiko serangan terhadap infrastruktur vital—seperti jaringan komunikasi militer, sistem persenjataan, atau basis data intelijen—akan semakin tinggi seiring meningkatnya ketegangan global. Peluang yang muncul adalah dorongan untuk alokasi anggaran lebih besar bagi pengembangan sumber daya manusia dan teknologi siber, serta penguatan regulasi yang mewajibkan standar keamanan berlapis di semua institusi pertahanan. Langkah strategis selanjutnya mencakup pengembangan protokol respons insiden yang lebih cepat, peningkatan kesadaran pengguna akhir, serta kerja sama dengan sektor swasta dan mitra internasional.
Serangan ransomware pada Juli 2026 harus dilihat sebagai momentum untuk mereformasi postur keamanan nasional Indonesia dalam domain siber, bukan sekadar insiden teknis yang telah teratasi. Tanpa perubahan mendasar yang bersifat struktural dan kultural dalam pengelolaan ancaman siber, khususnya ransomware, serta bentuk serangan siber lainnya, kedaulatan negara di era digital akan terus rentan. Refleksi strategis yang dapat diambil adalah pentingnya membangun arsitektur pertahanan siber yang tangguh, terintegrasi, dan adaptif terhadap dinamika ancaman, agar Indonesia mampu menjaga stabilitas keamanan nasional di tengah persaingan geopolitik yang semakin kompleks.