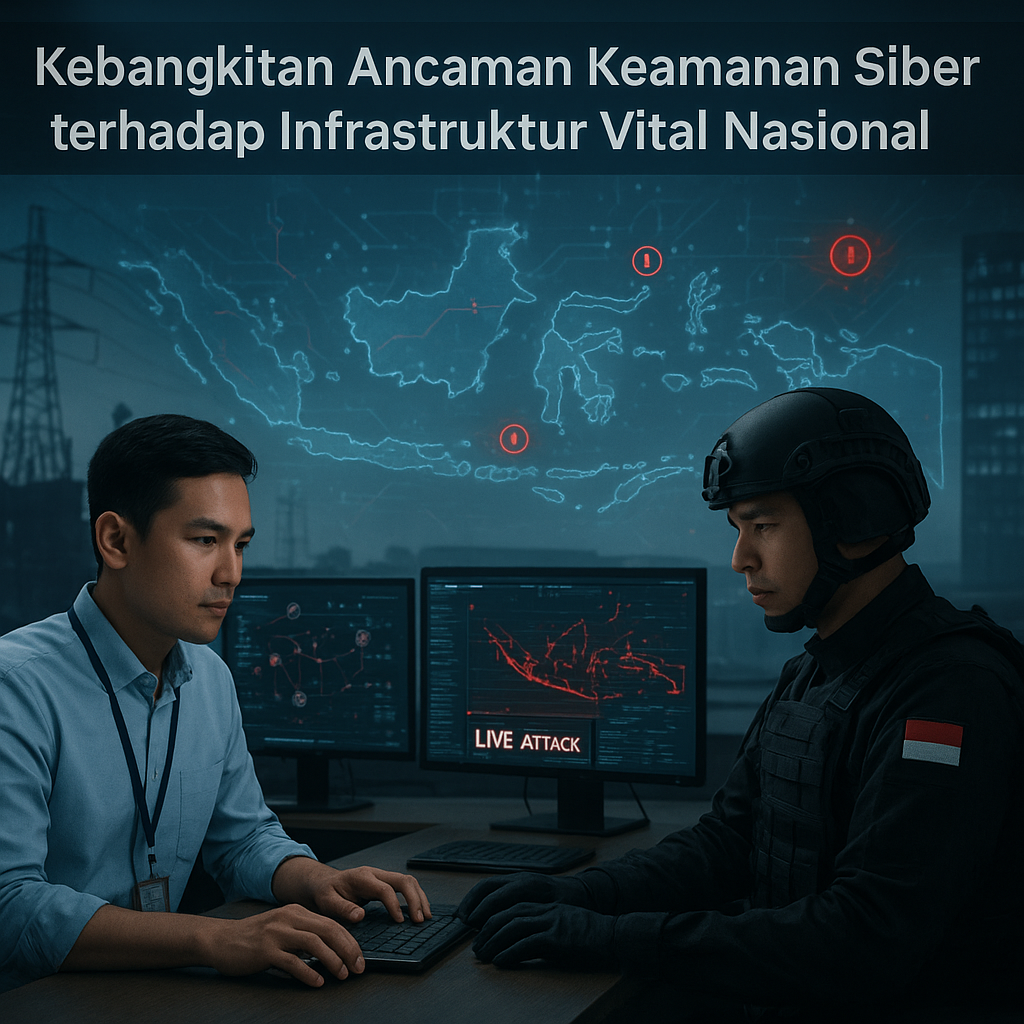
Sepanjang tahun 2026, Indonesia menghadapi peningkatan signifikan serangan siber yang menyasar infrastruktur vital, termasuk sektor energi, keuangan, dan layanan kesehatan. Serangan ransomware dan Advanced Persistent Threat (APT) yang diduga berasal dari grup berbasis negara (state-sponsored) maupun aktor kriminal menjadi ancaman nyata terhadap kelangsungan layanan publik dan keamanan data nasional. Badan Siber dan Sandi Negara (BSSN) mencatat tren serangan yang semakin terorganisir, dengan motif tidak hanya ekonomi tetapi juga potensi gangguan stabilitas dan pengumpulan intelijen strategis. Fenomena ini menandai transformasi ruang siber sebagai domain pertempuran baru (fifth domain of warfare) yang memerlukan pendekatan pertahanan holistik.
Signifikansi Strategis dan Implikasi Keamanan Nasional
Implikasi keamanan nasional dari ancaman keamanan siber ini sangat dalam. Gangguan terhadap sistem SCADA di pembangkit listrik atau jaringan distribusi BBM dapat melumpuhkan ekonomi dan memicu krisis sosial. Kerentanan pada infrastruktur vital menjadikan pertahanan siber sebagai prioritas yang tidak bisa ditawar. Kapasitas BSSN dan unit siber TNI (BSS TNI) diuji, baik dari segi teknologi, sumber daya manusia, maupun kerangka hukum untuk melakukan deteksi dini, pencegahan, dan respons insiden. Dalam konteks geopolitik, aktor negara yang terlibat dalam serangan ransomware dan APT sering kali memiliki agenda strategis, seperti melemahkan stabilitas ekonomi atau mengakses data intelijen strategis Indonesia. Oleh karena itu, Indonesia harus memandang ancaman ini bukan sekadar masalah teknis, melainkan sebagai isu keamanan nasional yang memerlukan respons kebijakan terpadu.
Potensi Risiko dan Peluang ke Depan
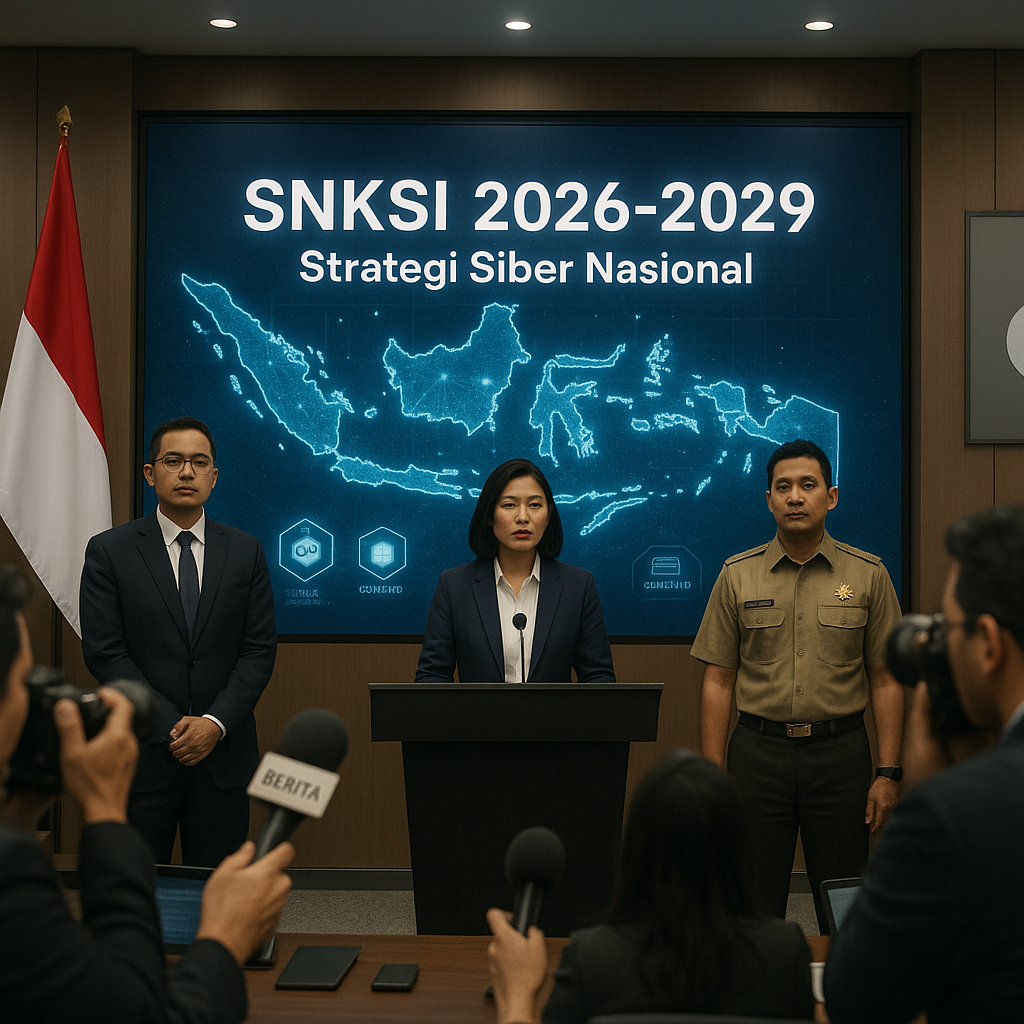
Analisis strategis menekankan bahwa keamanan siber harus menjadi prioritas kebijakan pertahanan non-militer. Indonesia perlu mempercepat implementasi Strategi Nasional Keamanan Siber, meningkatkan investasi dalam teknologi pertahanan siber defensif dan ofensif, serta memperkuat kerja sama internasional dan kemitraan publik-swasta. Pelatihan bersama dan simulasi serangan siber skala nasional (cyber drill) terhadap skenario gangguan infrastruktur vital perlu dilakukan secara rutin. Risiko utama adalah jika respons kebijakan terlalu lambat, kerentanan dapat dieksploitasi lebih lanjut oleh aktor jahat. Namun, peluangnya adalah bahwa krisis ini dapat menjadi katalis untuk membangun ekosistem keamanan siber yang lebih tangguh, termasuk peningkatan kapasitas SDM dan pengembangan teknologi lokal. Kemandirian dalam pengembangan teknologi dan standar keamanan siber menjadi penting untuk mengurangi ketergantungan pada vendor asing yang mungkin menjadi pintu masuk kerentanan.
Kesimpulan strategis dari dinamika ini adalah bahwa keamanan siber harus diintegrasikan secara penuh ke dalam arsitektur pertahanan nasional. Komitmen politik, alokasi anggaran yang memadai, dan reformasi regulasi adalah langkah krusial yang harus segera diambil. Tanpa langkah-langkah tersebut, Indonesia berisiko tertinggal dalam perlombaan pertahanan siber global dan semakin rentan terhadap gangguan infrastruktur vital. Ke depan, kerja sama regional melalui ASEAN atau forum keamanan internasional seperti Asean Regional Forum (ARF) juga dapat dimanfaatkan untuk memperkuat postur keamanan siber bersama.