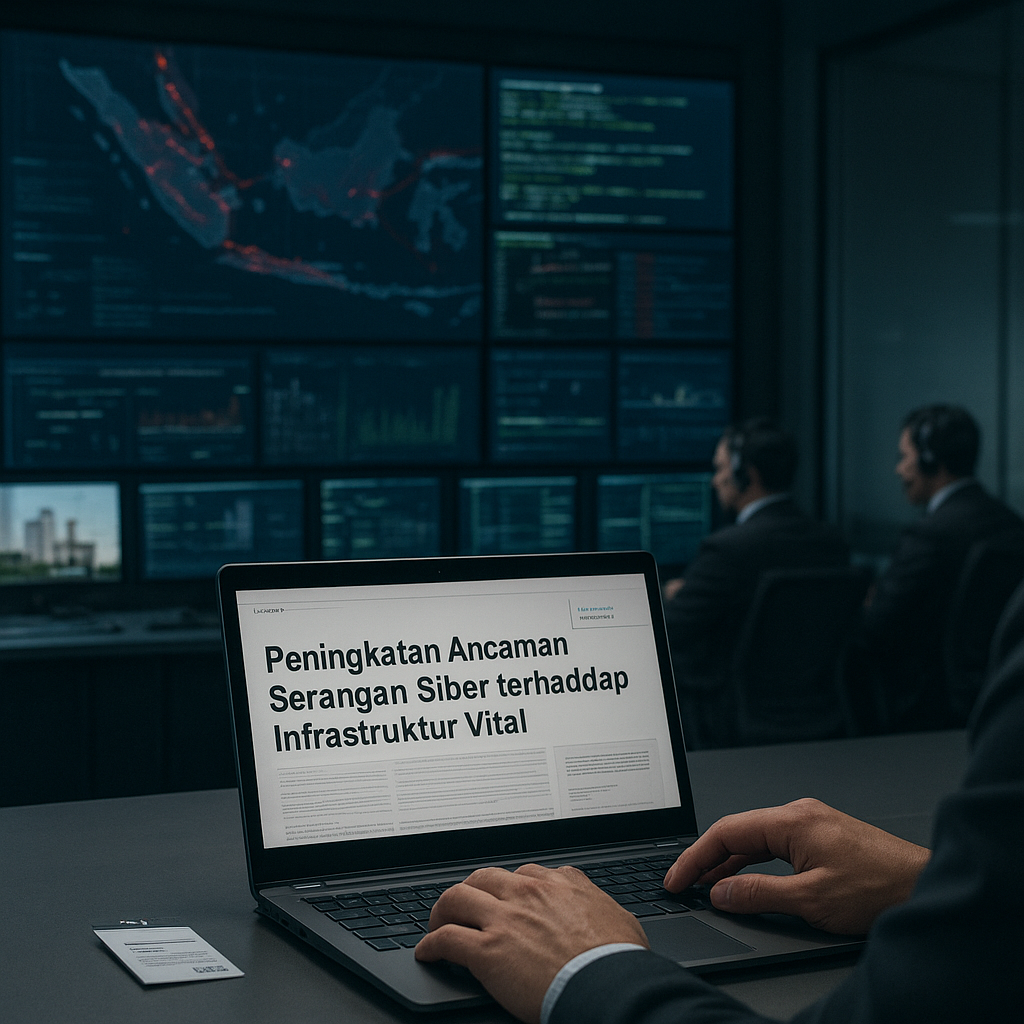
Laporan Badan Siber dan Sandi Negara (BSSN) untuk tahun 2026 mengonfirmasi tren mengkhawatirkan: serangan ransomware, phishing, dan ancaman persisten maju (Advanced Persistent Threat atau APT) secara signifikan meningkat dan kini menyasar langsung infrastruktur vital Indonesia di sektor energi, keuangan, transportasi, dan kesehatan. Perkembangan ini menandai pergeseran mendasar dalam lanskap ancaman keamanan siber. Serangan-serangan ini tidak lagi sekadar kriminalitas digital yang bertujuan finansial, tetapi telah berevolusi menjadi instrumen peperangan hibrida modern. Domain siber telah menjadi medan tempur baru di mana aktor dengan sumber daya dan kesabaran tinggi—sering kali diasosiasikan dengan afiliasi negara—beroperasi dengan motif kompleks: melakukan sabotase ekonomi untuk melemahkan daya saing nasional, mengumpulkan intelijen strategis, dan sekaligus menguji secara langsung ketahanan serta respons pertahanan siber Indonesia. Ancaman terhadap ketersediaan dan integritas layanan publik ini mengangkat isu keamanan siber dari urusan teknis menjadi garis depan pertahanan nasional yang bersifat asimetris.
Dari Kerentanan Teknis ke Risiko Strategis: Analisis Titik Lemah Struktural
Analisis mendalam atas temuan BSSN mengungkap tiga kerentanan struktural yang berfungsi sebagai strategic enabler bagi aktor antagonis. Pertama, fragmentasi otoritas dan tumpang tindih tanggung jawab keamanan siber di antara berbagai kementerian dan lembaga menciptakan celah koordinasi yang kritis. Kondisi ini menghasilkan respons yang lamban dan tidak terpadu, suatu kelemahan fatal mengingat sifat serangan siber yang dengan cepat melintas batas sektor. Kedua, kesenjangan sumber daya manusia siber (cyber talent) nasional secara serius membatasi kapasitas deteksi, analisis, dan respons insiden secara mandiri. Ketergantungan pada kapabilitas eksternal dalam situasi krisis menimbulkan risiko operasional dan keamanan informasi yang tinggi. Ketiga, dan paling krusial dari perspektif kedaulatan, adalah ketergantungan tinggi pada teknologi dan solusi security dari vendor asing. Kerentanan ini tidak hanya menimbulkan risiko ketergantungan teknis, tetapi juga membuka potensi adanya backdoor dan ketidakmampuan melakukan audit keamanan secara menyeluruh—sebuah dilema strategis yang langsung menyentuh inti kedaulatan teknologi dan keamanan nasional.
Implikasi Kebijakan: Pergeseran Paradigma Menuju Postur Pertahanan Proaktif
Implikasi kebijakan dari lanskap ancaman yang berubah ini bersifat mendesak dan memerlukan transformasi paradigma mendasar, dari pendekatan reaktif-administratif menuju postur proaktif-operasional. Percepatan implementasi Strategi Pertahanan Siber Nasional bukan lagi sekadar rekomendasi, melainkan sebuah imperatif strategis. Fokus kebijakan harus diarahkan pada konsolidasi kewenangan dan kapabilitas. Pembentukan Pusat Operasi Keamanan Siber Nasional (SOC Nasional) yang terintegrasi penuh dan beroperasi 24/7 merupakan kebutuhan mendesak untuk berfungsi sebagai nerve center pertahanan bagi seluruh infrastruktur vital. Lebih lanjut, BSSN memerlukan mandat hukum yang lebih kuat dan jelas yang melampaui fungsi koordinasi bersifat soft power. Pemberian kewenangan yang mengikat dalam situasi darurat siber sangat penting untuk memastikan respons yang cepat, terpusat, dan efektif melintasi semua sektor.
Melihat ke depan, dinamika ancaman siber terhadap infrastruktur vital akan terus meningkat seiring dengan semakin terkoneksinya sistem nasional. Risiko utama terletak pada potensi eskalasi dari serangan yang bersifat disruptif menjadi serangan destruktif yang dapat melumpuhkan fungsi-fungsi kenegaraan dan mengakibatkan gejolak sosial-ekonomi yang luas. Namun, krisis ini juga membuka peluang strategis. Tekanan ancaman eksternal dapat menjadi katalisator untuk mempercepat konsolidasi kebijakan pertahanan siber, mendorong investasi besar-besaran dalam pengembangan cyber talent lokal, dan merangsang inovasi di industri keamanan siber dalam negeri. Refleksi akhir yang penting adalah bahwa ketahanan siber tidak lagi dapat dipisahkan dari ketahanan nasional secara keseluruhan. Keberhasilan Indonesia dalam mengamankan infrastruktur vital-nya dari ancaman ransomware dan APT akan sangat bergantung pada kemampuannya untuk menerjemahkan kesadaran strategis menjadi tindakan operasional yang terkoordinasi, didukung oleh kerangka hukum yang kuat dan kemandirian teknologi yang terus ditingkatkan.