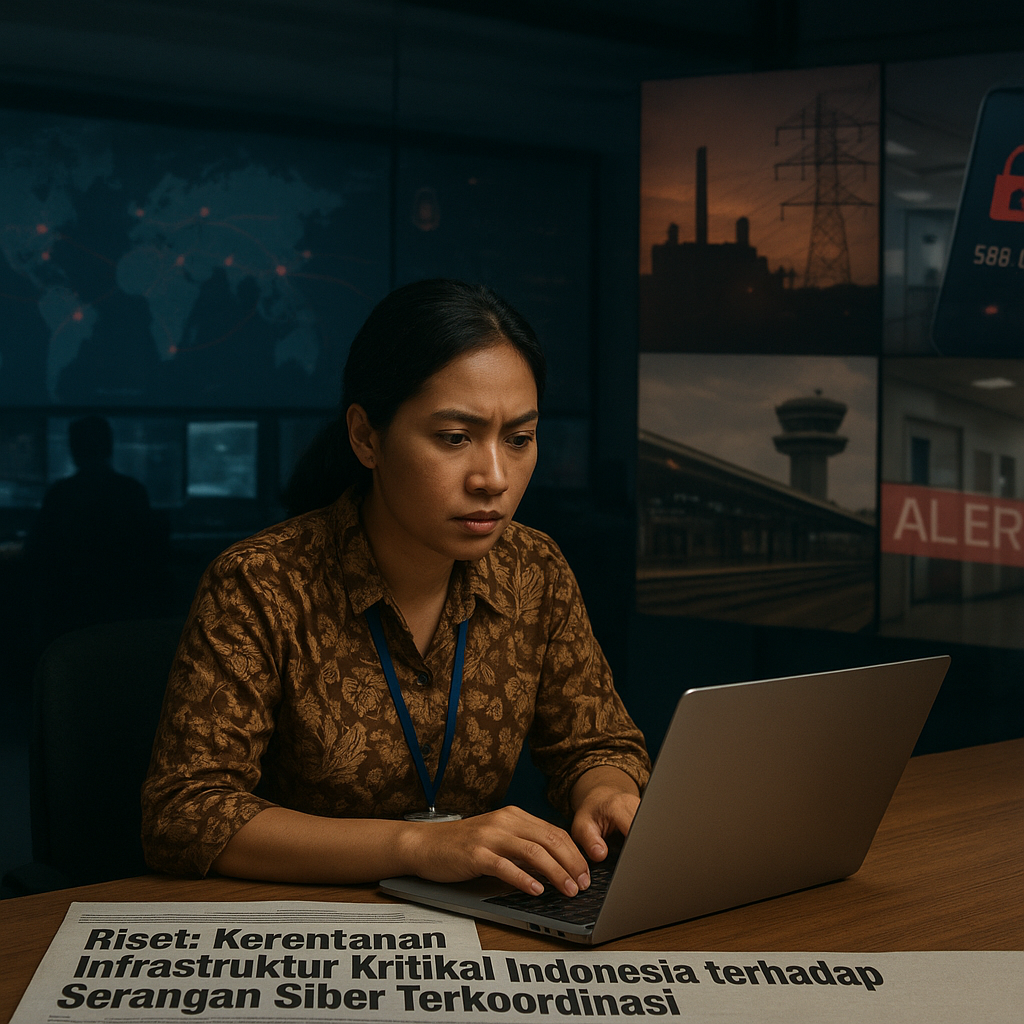
Pada Juli 2026, lembaga think tank CSIS Indonesia merilis sebuah riset yang mengungkapkan tingkat kerentanan tinggi pada infrastruktur kritikal nasional, khususnya di sektor energi, keuangan, transportasi, dan kesehatan, terhadap serangan siber terkoordinasi yang dimotivasi oleh faktor geopolitik. Penelitian yang berbasis simulasi dan wawancara dengan praktisi keamanan siber ini menegaskan bahwa meskipun kesadaran akan risiko telah meningkat, kesenjangan koordinasi antarlembaga pengelola infrastruktur dan otoritas keamanan siber masih menjadi titik lemah utama. Rencana kontinjensi yang belum teruji secara memadai serta ketergantungan pada vendor teknologi asing menciptakan celah keamanan yang kompleks dan sulit diatasi secara cepat. Temuan ini memberikan sinyal peringatan dini bagi para pembuat kebijakan dan analis pertahanan untuk segera mengkaji ulang postur ketahanan siber nasional.
Signifikansi Strategis dan Ancaman Terkoordinasi
Ancaman yang dihadapi tidak terbatas pada serangan ransomware kriminal semata, melainkan mencakup serangan Advanced Persistent Threat (APT) yang dirancang untuk melumpuhkan layanan publik secara luas. Dalam konteks geopolitik kawasan, Indonesia menjadi sasaran potensial karena posisinya sebagai negara kepulauan dengan jaringan infrastruktur vital yang tersebar, sekaligus menjadi arena persaingan kepentingan antara kekuatan besar. Koordinasi yang lemah antarlembaga tidak hanya memperlambat deteksi dan respons, tetapi juga membuka peluang bagi aktor negara maupun non-negara untuk mengeksploitasi celah secara simultan di berbagai sektor. Riset CSIS menyoroti bahwa kerentanan ini dapat dimanfaatkan sebagai bagian dari konflik proxy atau tekanan geopolitik, yang dampaknya langsung mengancam stabilitas perekonomian dan sosial nasional. Dengan demikian, serangan siber tidak lagi sekadar masalah teknis, melainkan telah menjadi instrumen strategis dalam pertarungan kepentingan nasional.
Implikasi Kebijakan dan Arah Penguatan Keamanan Siber
Temuan riset memberikan implikasi strategis yang mendesak bagi pembuat kebijakan di Indonesia. Diperlukan kerangka hukum dan tata kelola keamanan siber nasional yang lebih kuat, tidak hanya dalam aspek regulasi tetapi juga dalam mekanisme koordinasi lintas sektor. Investasi besar-besaran pada kemampuan deteksi dan respons insiden menjadi prioritas, termasuk pengembangan Security Operations Center (SOC) yang terintegrasi dan pelatihan sumber daya manusia secara berkelanjutan. Selain itu, pengurangan ketergantungan pada vendor teknologi asing harus menjadi agenda strategis jangka menengah untuk mengurangi celah rantai pasok yang rawan dimanipulasi. Kebijakan yang tepat harus mampu menjembatani kesenjangan antara sektor privat dan publik dalam berbagi informasi intelijen ancaman, serta memastikan rencana kontinjensi diuji secara periodik melalui simulasi bersama. Langkah-langkah ini akan memperkuat arsitektur pertahanan siber nasional yang adaptif dan responsif terhadap dinamika ancaman yang terus berkembang.
Risiko ke depan yang perlu diantisipasi adalah potensi gangguan masif pada infrastruktur vital yang dapat melumpuhkan layanan dasar—seperti distribusi energi, sistem pembayaran, atau transportasi—secara serentak. Dalam skenario tekanan geopolitik, serangan semacam itu tidak hanya bersifat disruptif tetapi juga dapat digunakan sebagai instrumen koersif terhadap kebijakan luar negeri Indonesia. Oleh karena itu, penguatan ketahanan siber nasional tidak bisa ditawar lagi. Ini menuntut komitmen politik yang kuat, alokasi anggaran yang memadai, serta kolaborasi erat antara pemerintah, sektor swasta, dan komunitas akademik. Secara strategis, Indonesia harus memanfaatkan momentum ini untuk membangun kemandirian teknologi dan memperkuat diplomasi siber di kawasan, sehingga mampu mengurangi kerentanan dan meningkatkan daya tahan terhadap ancaman yang terkoordinasi. Upaya ini akan menentukan apakah Indonesia dapat menjaga kedaulatan digital dan stabilitas keamanan nasional di tengah persaingan geopolitik yang semakin kompleks.