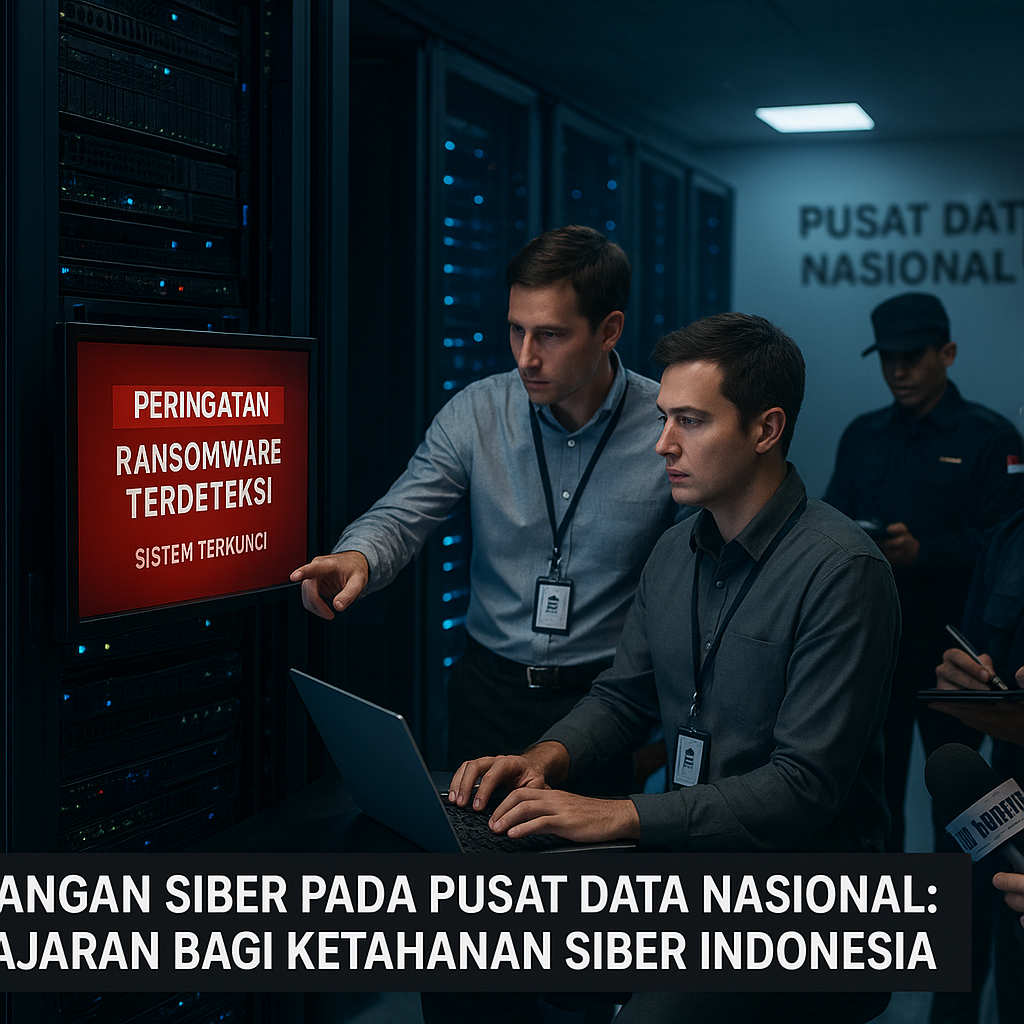
Pada pertengahan Mei 2026, serangan ransomware berhasil melumpuhkan Pusat Data Nasional (PDN) Indonesia selama 48 jam, menghentikan seluruh layanan pemerintahan digital dan memicu kekhawatiran serius terhadap keamanan data warga negara. Badan Siber dan Sandi Negara (BSSN) mengidentifikasi pelaku sebagai kelompok yang terafiliasi dengan negara asing, dengan motif utama mencuri data sensitif. Peristiwa ini bukan sekadar insiden teknis, melainkan alarm strategis yang mengungkap kerentanan infrastruktur kritis Indonesia terhadap ancaman hybrid warfare. Dalam lanskap geopolitik yang semakin kompetitif, serangan terhadap pusat data nasional menjadi alat untuk menguji ketahanan siber suatu negara sekaligus melemahkan kepercayaan publik terhadap tata kelola digital.
Signifikansi Strategis bagi Ketahanan Siber Indonesia
Serangan ransomware ini menempatkan Indonesia dalam peta risiko siber global, di mana infrastruktur digital negara menjadi target utama aktor-aktor yang ingin mengganggu stabilitas domestik atau mencuri informasi strategis. Motif mencuri data sensitif menunjukkan bahwa serangan ini tidak hanya bersifat merusak, tetapi juga bertujuan mengakses informasi yang dapat digunakan untuk intelijen atau sabotase di masa depan. Pusat Data Nasional adalah tulang punggung transformasi digital pemerintahan; ketika sistem ini lumpuh, seluruh layanan publik — dari administrasi kependudukan hingga layanan pajak — terhenti. Hal ini menegaskan bahwa keamanan siber bukan lagi masalah sektor teknis semata, melainkan bagian integral dari pertahanan negara. Kegagalan melindungi pusat data dapat membuka celah bagi intervensi asing dan merusak kedaulatan digital Indonesia. Kawasan Asia Tenggara yang menjadi arena persaingan kekuatan besar semakin memperkuat urgensi bagi Indonesia untuk membangun postur keamanan siber yang tangguh dan mandiri.
Implikasi Kebijakan dan Langkah Strategis ke Depan
Pemerintah merespons cepat dengan memulihkan sistem dan melakukan audit keamanan secara menyeluruh. Menteri Komunikasi dan Informatika mengumumkan rencana pembangunan pusat data cadangan serta peningkatan anggaran keamanan siber. Langkah ini menunjukkan kesadaran akan pentingnya redundansi dan ketahanan infrastruktur. Namun, tantangan utama bukan hanya pada pengadaan teknologi, melainkan pada pengembangan sumber daya manusia (SDM) yang mumpuni di bidang keamanan siber. Insiden ini menegaskan perlunya investasi besar-besaran dalam pendidikan dan pelatihan tenaga ahli siber, serta pembentukan tim tanggap insiden yang siap 24/7. Di sisi lain, serangan ransomware yang terafiliasi asing menuntut Indonesia untuk memperkuat kerja sama internasional. Kemitraan dengan negara-negara seperti Australia, Jepang, atau Amerika Serikat dapat memberikan akses terhadap intelijen ancaman, teknologi deteksi dini, dan praktik terbaik dalam mitigasi serangan. Tanpa kolaborasi lintas batas, Indonesia berisiko tertinggal dalam perlombaan senjata siber.
Peluang yang lahir dari krisis ini adalah percepatan reformasi keamanan siber nasional. Pemerintah dapat memanfaatkan momentum untuk mendorong Undang-Undang Perlindungan Data Pribadi yang lebih ketat, memperkuat peran BSSN, serta mewajibkan audit keamanan berkala bagi seluruh infrastruktur kritis. Selain itu, perlu disusun strategi nasional yang mengintegrasikan aspek siber ke dalam doktrin pertahanan negara, sehingga serangan terhadap pusat data tidak lagi dipandang sebagai insiden teknis melainkan sebagai ancaman terhadap kedaulatan. Ke depan, Indonesia harus siap menghadapi kemungkinan serangan siber yang lebih canggih, termasuk yang memanfaatkan kecerdasan buatan. Hanya dengan pendekatan komprehensif — mulai dari regulasi, investasi SDM, hingga diplomasi siber — Indonesia dapat membangun ketahanan yang diperlukan untuk menjaga stabilitas nasional di era digital yang semakin rawan.