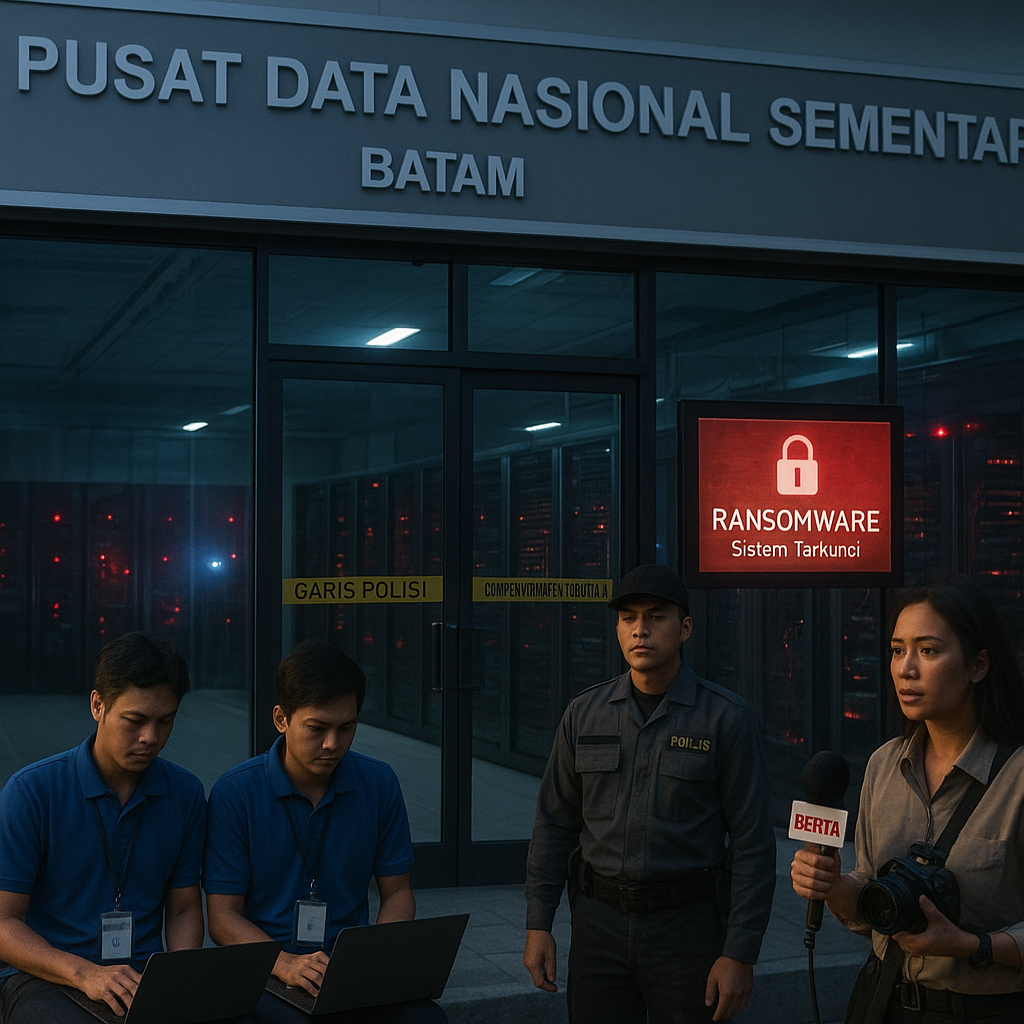
Pada akhir Mei 2026, Pusat Data Nasional Sementara di Batam mengalami serangan ransomware yang melumpuhkan 14 instansi pemerintah selama tiga hari. Badan Siber dan Sandi Negara (BSSN) mengidentifikasi kelompok pelaku dari Eropa Timur yang menuntut tebusan sebesar $2 juta. Peristiwa ini bukan sekadar gangguan operasional, melainkan sebuah peringatan strategis yang membuka celah serius dalam postur pertahanan siber nasional, terutama pada infrastruktur kritis yang menjadi tulang punggung digitalisasi pemerintahan. Dalam konteks keamanan nasional, serangan ini menegaskan bahwa ancaman siber telah menjelma menjadi ancaman hibrida yang memerlukan respons strategis terintegrasi lintas sektor.
Signifikansi Strategis dan Dimensi Geopolitik
Signifikansi strategis dari serangan ini melampaui dampak operasional semata. Pusat Data Nasional dirancang sebagai simpul utama integrasi data pemerintah; gangguannya secara langsung memengaruhi koordinasi kebijakan dan pelayanan publik. Dari perspektif geopolitik, keterlibatan aktor dari Eropa Timur menunjukkan bahwa ancaman siber bersifat transnasional dan tidak mengenal batas teritorial. Bagi Indonesia, kejadian ini menjadi alarm bahwa keamanan nasional tidak lagi hanya bergantung pada kekuatan militer konvensional, melainkan juga pada ketahanan siber dan perlindungan pusat data dari ancaman hibrida. Implikasinya, postur pertahanan harus diperluas ke ranah siber untuk mengantisipasi serangan yang dapat melumpuhkan tata kelola pemerintahan dan stabilitas ekonomi nasional.
Implikasi Kebijakan dan Langkah Tindak Lanjut
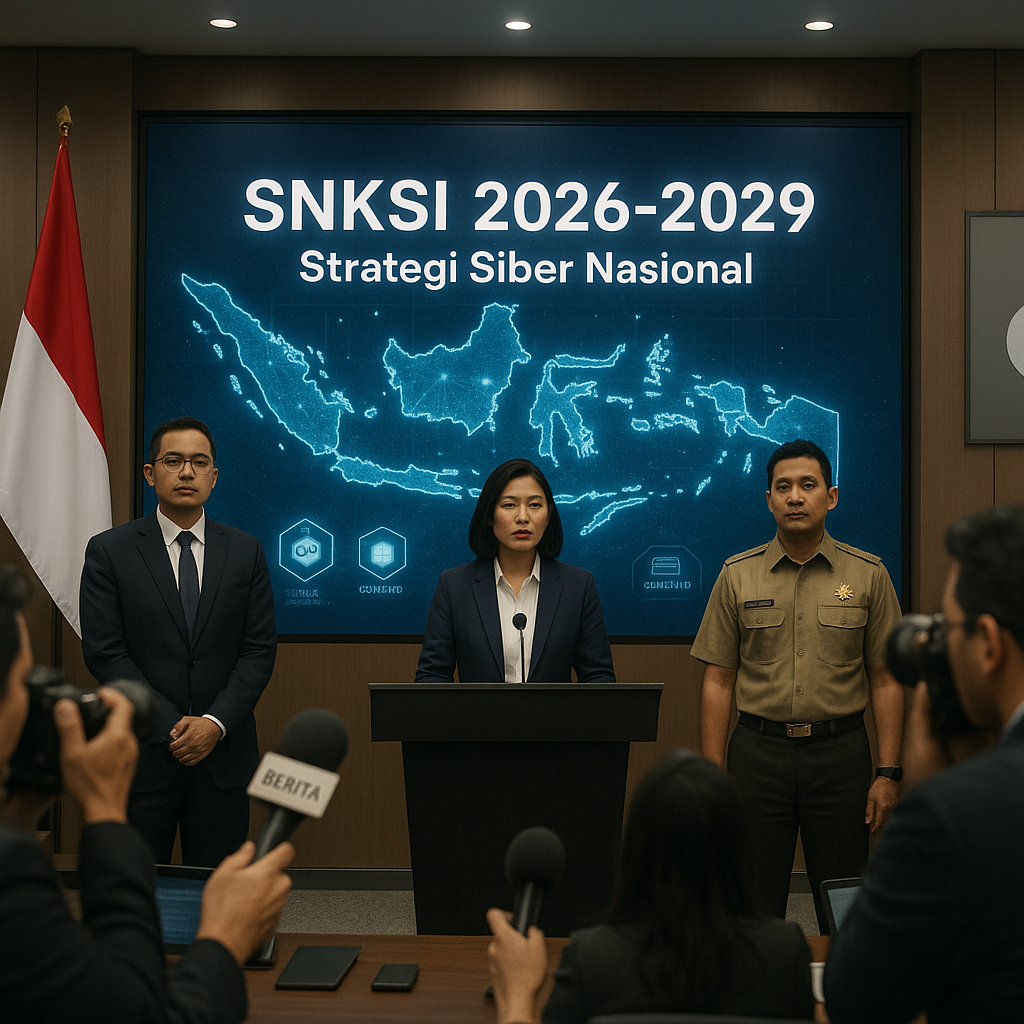
Serangan ini mendorong revisi kebijakan keamanan siber secara signifikan. Pemerintah mempercepat pembentukan Badan Siber Militer sebagai lembaga khusus yang bertanggung jawab atas pertahanan siber di sektor pertahanan. Selain itu, penguatan kolaborasi dengan BUMN telekomunikasi menjadi fokus utama untuk membangun infrastruktur komunikasi yang lebih tahan terhadap serangan. Langkah ini sejalan dengan kebutuhan akan regulasi ketat tentang penyimpanan data di dalam negeri (data residency) guna memastikan data strategis tetap berada dalam yurisdiksi hukum Indonesia. Implikasinya, kebijakan keamanan siber harus diintegrasikan secara vertikal dari tingkat teknis hingga strategis, serta melibatkan seluruh pemangku kepentingan, termasuk akademisi dan sektor swasta. Tanpa integrasi tersebut, risiko tetap akan tinggi dan respons terhadap ancaman siber akan bersifat reaktif.
Risiko dan Peluang ke Depan
Ke depan, Indonesia menghadapi risiko meningkatnya serangan hibrida yang menargetkan infrastruktur kritis seperti pusat data, jaringan listrik, dan sistem keuangan. Pelaku dari Eropa Timur yang terorganisir menunjukkan bahwa motif ekonomi (tebusan) dapat menjadi pintu masuk untuk eksfiltrasi data intelijen. Namun, peristiwa ini juga membuka peluang untuk mempercepat pengembangan sumber daya manusia (SDM) siber nasional melalui program pelatihan dan sertifikasi berskala besar. Penguatan regulasi dan investasi dalam teknologi keamanan siber juga dapat mendorong terciptanya ekosistem pertahanan siber yang lebih tangguh. Sebagai refleksi strategis, serangan pada pusat data ini bukanlah akhir, melainkan momentum untuk mentransformasi keamanan nasional Indonesia agar lebih adaptif terhadap ancaman siber yang terus berkembang. Tanpa perubahan paradigma yang mendasar, risiko serupa akan terus berulang dan berpotensi menimbulkan dampak yang lebih luas pada stabilitas negara.