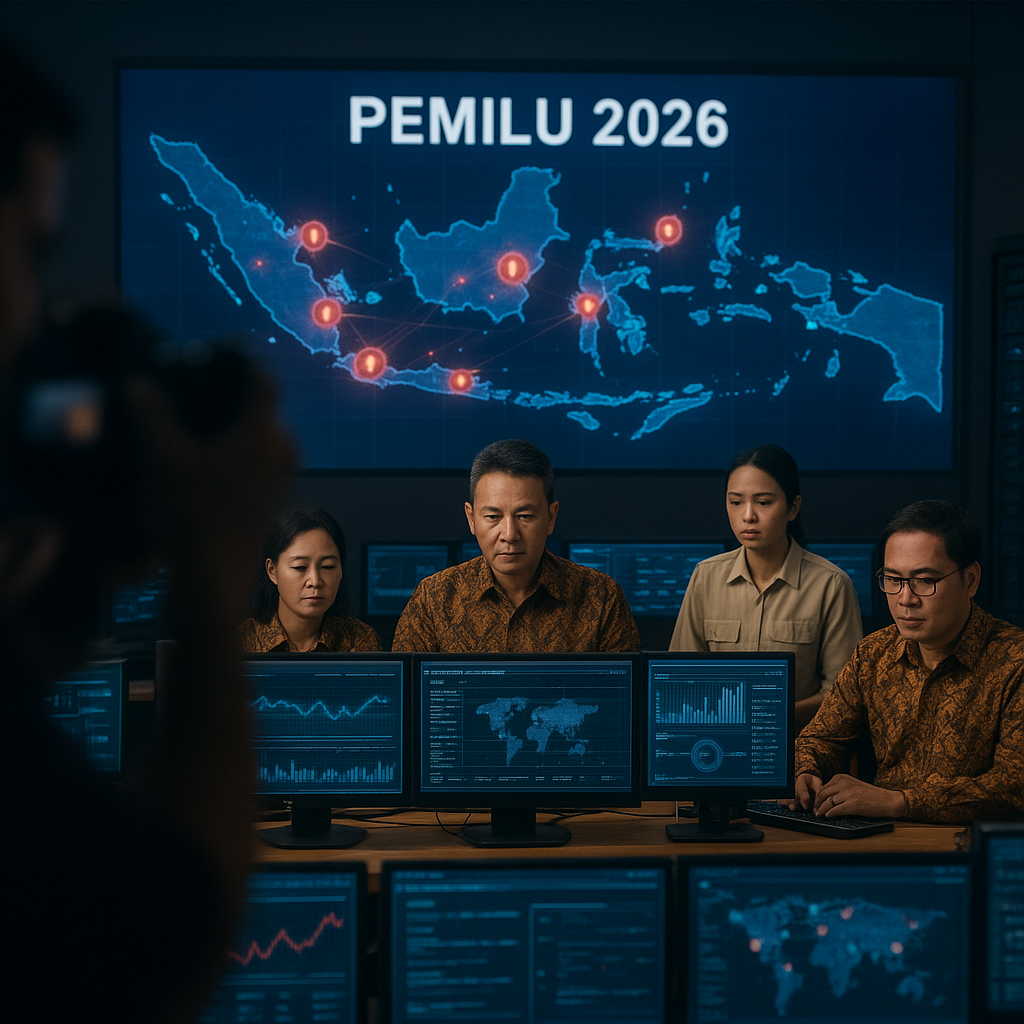
Menjelang Pemilu 2026, Indonesia berada dalam fase kritis di mana ancaman perang siber tidak lagi dapat dipandang sebagai sekadar gangguan teknis, melainkan sebagai bagian integral dari hybrid warfare yang dirancang untuk melemahkan kedaulatan negara. Badan Siber dan Sandi Negara (BSSN) mencatat lonjakan signifikan serangan siber yang menargetkan infrastruktur vital, termasuk sistem informasi pemilu, media, dan institusi pemerintah. Serangan ini tidak hanya bersifat destruktif, tetapi juga manipulatif, dengan tujuan utama mengganggu integritas proses demokrasi, menyebarkan disinformasi, dan menurunkan kepercayaan publik terhadap institusi negara. Aktor di balik serangan ini mencakup negara-negara dengan kepentingan geopolitik di kawasan serta kelompok non-negara yang memiliki motif politik, ekonomi, atau destabilisasi.
Signifikansi Strategis dan Dinamika Aktor
Konteks perang siber dalam Pemilu 2026 memiliki bobot strategis yang lebih besar dibandingkan pemilu sebelumnya, karena meningkatnya digitalisasi proses pemilu dan keterkaitan dengan infrastruktur kritis lainnya. Dari perspektif intelijen, serangan siber yang terkoordinasi dapat menjadi bagian dari operasi pengaruh asing yang bertujuan untuk memanipulasi opini publik, memperlemah kohesi sosial, atau bahkan mengubah hasil pemilu. Aktor negara seperti China, Rusia, atau Korea Utara sering kali dipandang memiliki kapasitas dan motif untuk melakukan operasi semacam itu di kawasan Asia Tenggara, meskipun atribusi resmi seringkali sulit dilakukan. Sementara itu, aktor non-negara seperti kelompok hacktivist atau kriminal siber dapat memanfaatkan momen pemilu untuk melakukan ransomware yang mengganggu operasional pemerintah, atau menyebarkan disinformasi melalui media sosial. Implikasi dari dinamika ini adalah bahwa Indonesia harus memandang keamanan siber sebagai domain pertahanan nasional yang setara dengan domain darat, laut, dan udara.
Implikasi terhadap Pertahanan dan Kebijakan Publik
Strategi yang dijalankan oleh BSSN, seperti peningkatan kapasitas deteksi dini melalui Security Operation Center (SOC) dan penguatan kolaborasi dengan kepolisian serta intelijen, merupakan langkah yang tepat namun masih belum memadai jika tidak didukung oleh kerangka hukum yang kokoh dan alokasi anggaran yang proporsional. Salah satu tantangan utama yang diidentifikasi adalah kesenjangan sumber daya manusia ahli siber yang masih sangat terasa, serta koordinasi antar lembaga yang seringkali tidak optimal. Dalam konteks ini, Indonesia perlu mempercepat pengesahan RUU Perlindungan Data Pribadi dan merumuskan kerangka hukum yang lebih komprehensif untuk menghadapi hybrid warfare. Selain itu, kerja sama internasional melalui ASEAN CERT harus diperkuat, tidak hanya dalam hal pertukaran informasi, tetapi juga dalam pengembangan kapasitas bersama untuk merespons serangan yang bersifat transnasional. Relevansi kebijakan ini sangat penting karena serangan siber tidak hanya mengancam integritas pemilu, tetapi juga stabilitas ekonomi dan kepercayaan publik terhadap institusi negara.
Ke depan, potensi risiko yang perlu diantisipasi adalah munculnya serangan siber yang semakin canggih dengan memanfaatkan kecerdasan buatan (artificial intelligence) untuk melakukan disinformasi otomatis atau mengidentifikasi kerentanan sistem secara real-time. Peluang yang ada adalah Indonesia dapat menjadi pemimpin di kawasan dalam ketahanan siber demokrasi, dengan mengembangkan model deteksi dan respons yang adaptif. Namun, hal ini membutuhkan komitmen politik lintas sektor dan investasi berkelanjutan dalam pendidikan serta pelatihan SDM siber. Tanpa adanya langkah konkret, Indonesia berisiko menjadi medan pertempuran siber yang tidak hanya merusak Pemilu 2026, tetapi juga melemahkan fondasi demokrasi yang telah dibangun.